同樣一句「幫我把事辦好」,雲端託管、自己架在機器上、寄生在免費雲,三家給的答案在安全和方便上做了不同取捨。
「個人 AI 代理人」今年突然變成各家搶著做的品類:Meta 在 2026 年 9 月 8 日推出 Muse,主打「不用學,打開就能讓它幫你跑腿」;社群裡另一派人繼續維護 OpenClaw 這套開源框架,把代理跑在自己機器上、訊息串在 WhatsApp 或 iMessage 裡;第三條路是借別人的雲,把代理寄生在 Cloudflare Workers 的免費額度裡。同一個問題,三家給的答案在安全和方便上做了不同取捨。這篇用白話把它們拆開來看,再談學術圈怎麼看這類系統,使用者該守的兩條紅線放最後。
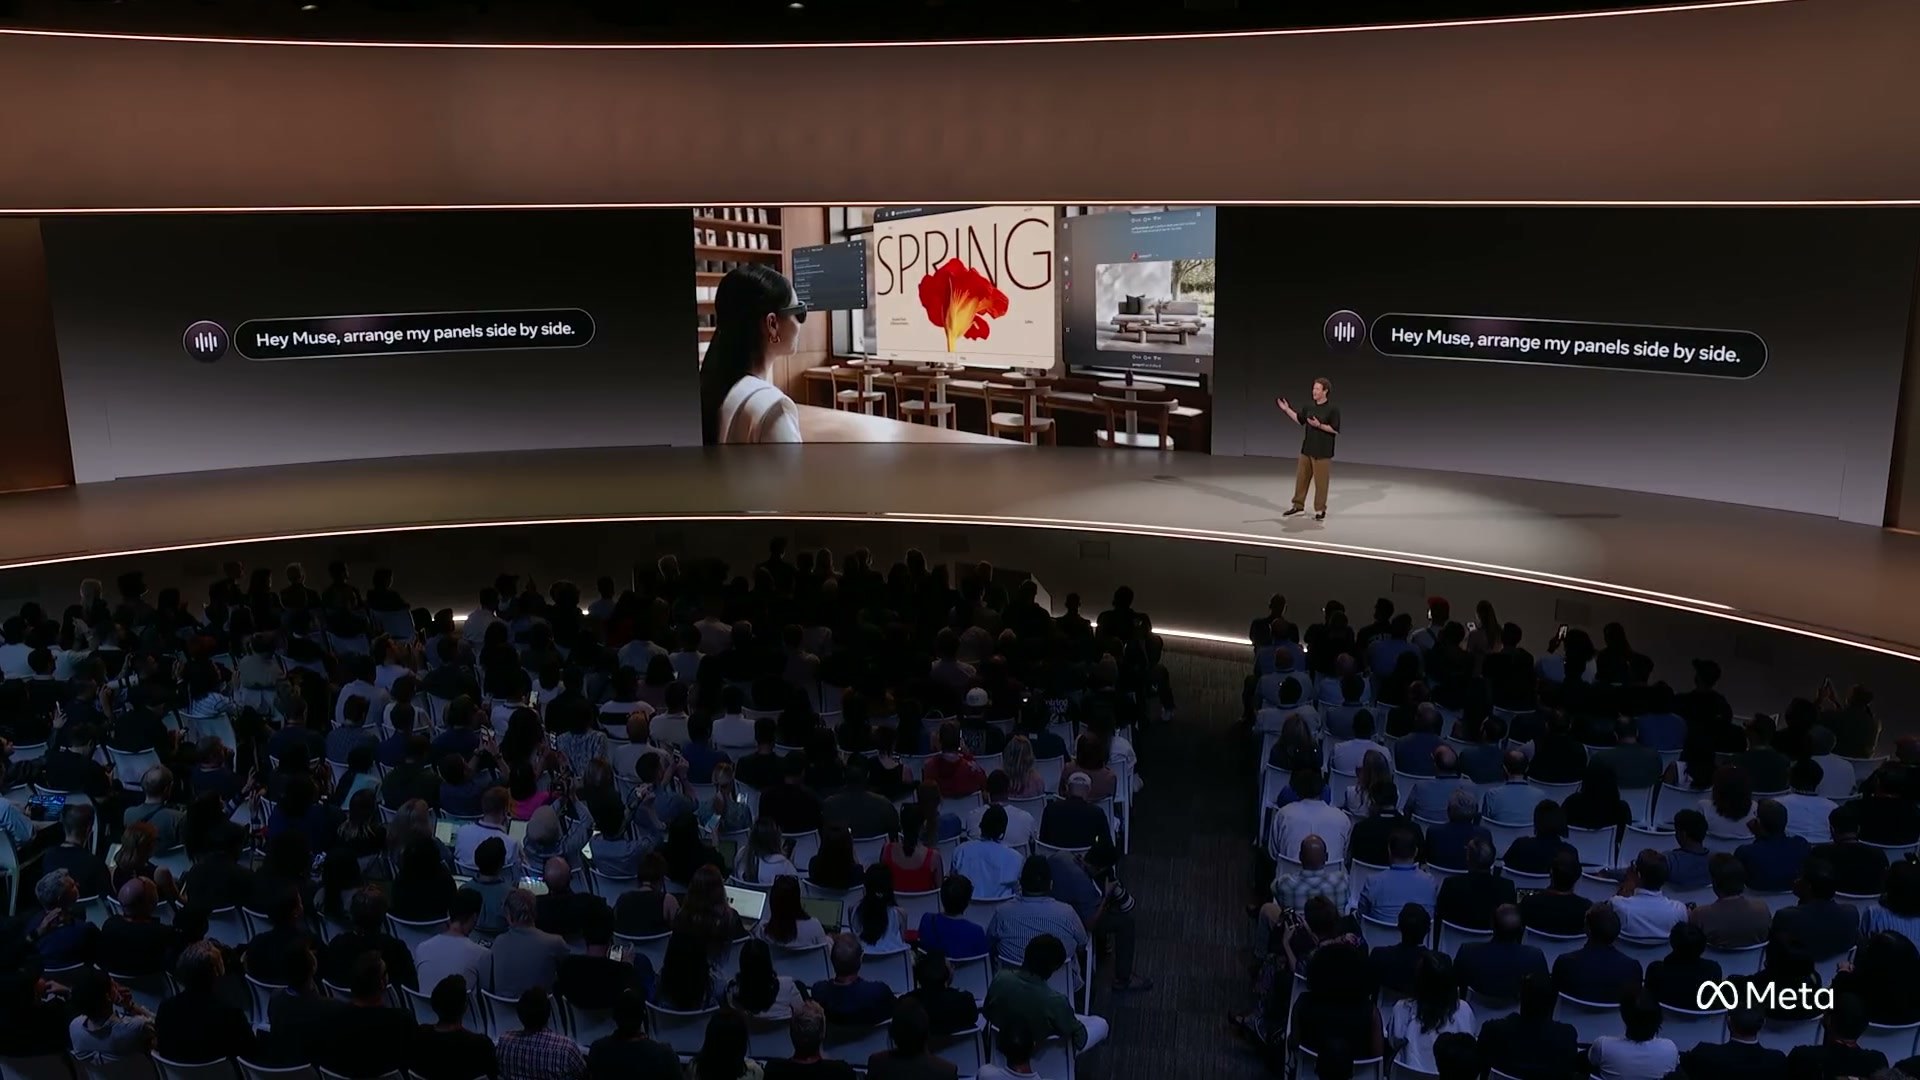
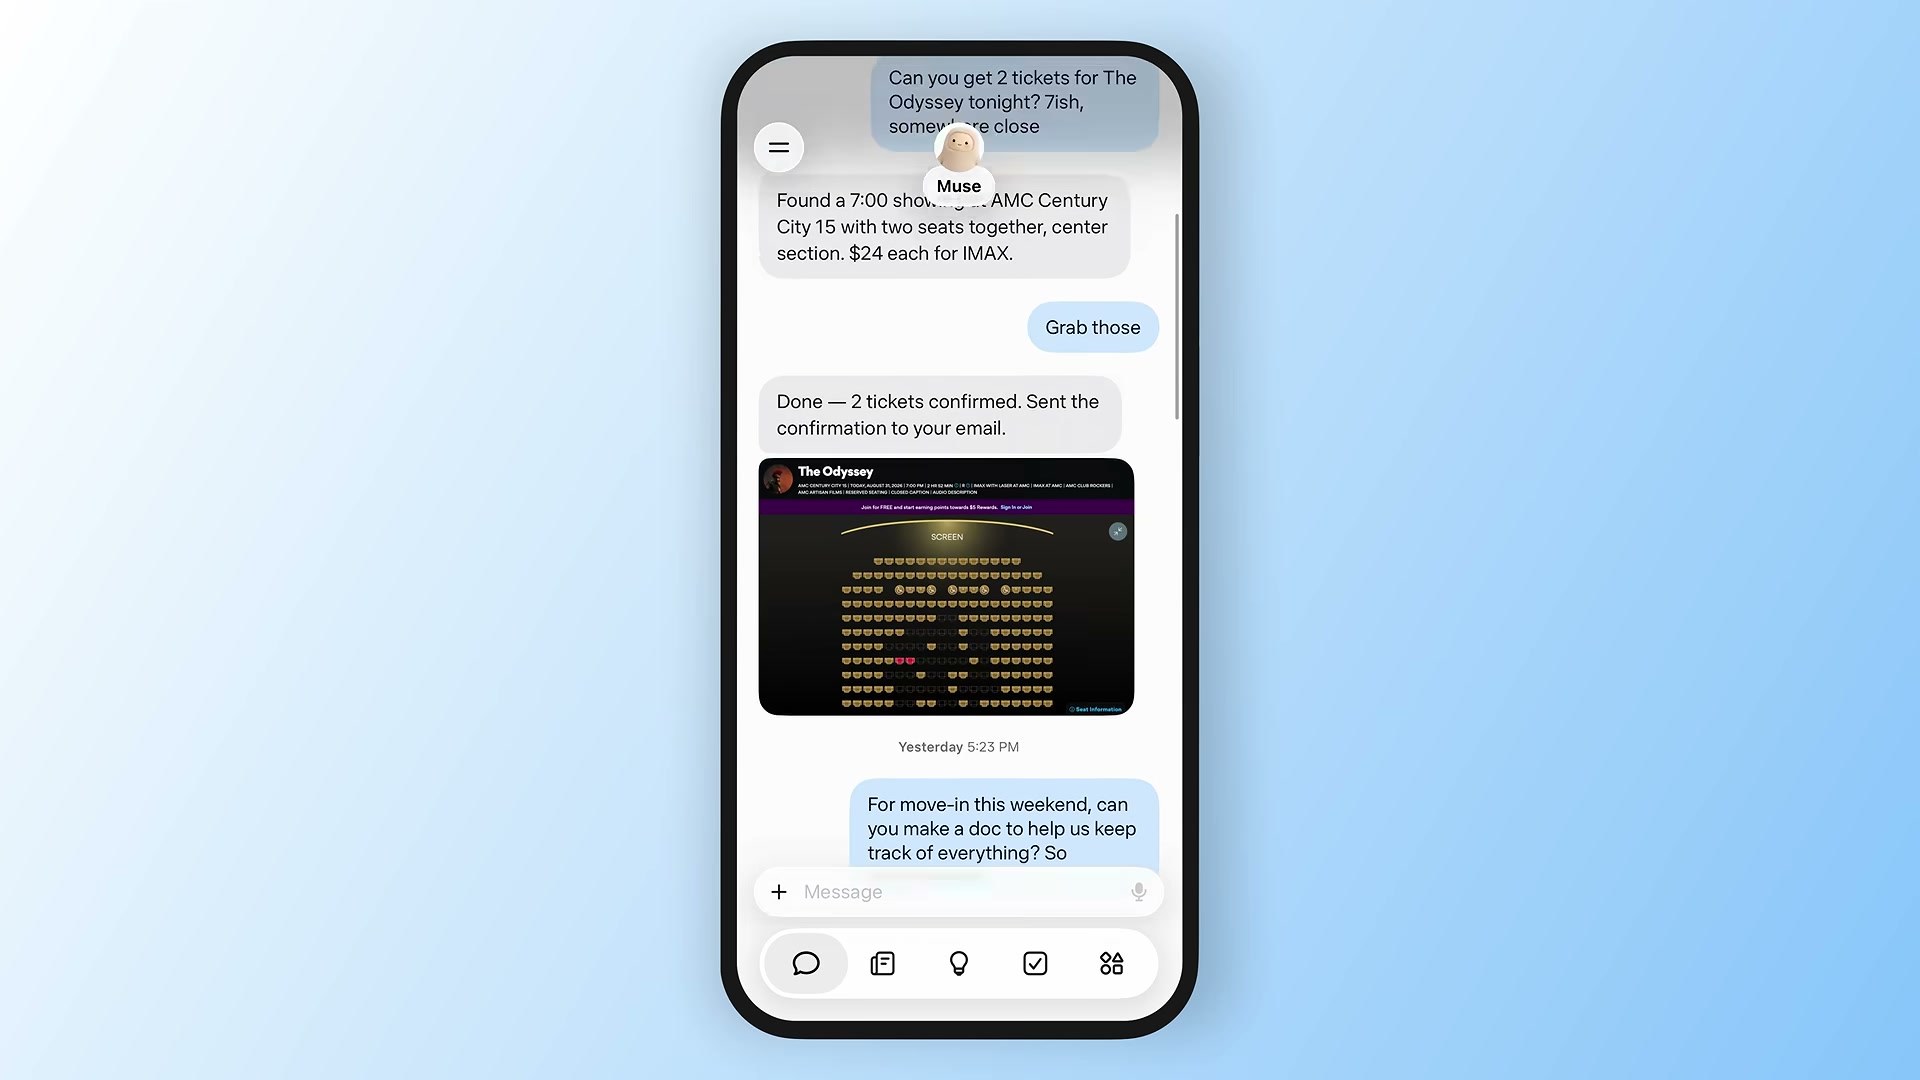
Meta 在 2026 年 9 月 8 日推出 有款個人 AI 代理人,主打「打開 App 或直接在 WhatsApp 傳訊,告訴它要做什麼,它就動手」。Meta 在公告中說明 Muse 跑在名為 Meta 公告中提到的專屬虛擬機器 上,已連接服務的資料與憑證存於 VM 的隔離區;透過 金流服務 付款時,真實卡片資訊由 Link 保管;同時有個獨立的 Sentinel 代理人駐在同台機器上,Muse 任何要連網的動作都得先經它批准。這不是單純的聊天機器人,而是一個會替你打開瀏覽器、登入網站、填表單、寄信、付款的代理:使用者下指令後,代理可拆解並執行流程,但寄信與購買等敏感動作須先經使用者批准。
這條路線的好處是上手零門檻:不用買硬體、不必懂設定,Muse 自己會打開瀏覽器、填表單、寄信;付款交給 Stripe Link 的代理人錢包,產生一次性虛擬卡號,Link 的代理人錢包可產生一次性卡號,Muse 不會取得真實卡號;使用者仍應避免自行把卡號貼進聊天。代價是個人資料從出門那一刻就在 Meta 的雲端。TIME 雜誌報導指出 Muse 在前 4 週累積約 400 萬名使用者,並根據它讀取的聊天、訊息與電子郵件,持續更新使用者及其提及人物的人際關係側寫;CNBC 報導則記錄到,使用者把銀行與信用卡帳單授權給 Muse 後,被建議砍掉一堆沒在用的訂閱,顯示它對個資的金流面向比一般人警覺得更高。
Meta 自己也承認這條路有極端的權限。一篇 Ars Technica 的報導以「權限異常高」描述 Muse,並報導其零時差漏洞;Reuters 報導指出 Meta 曾測試由外包真人接手 Muse 撥出的部分電話;報導時 Meta 已暫時撤回這項功能。對一般使用者來說,這層「人工管家」的意義不只是客服備援,而是當代理在邊界案例上卡住時,這項電話測試顯示,特定功能可能涉及真人處理,使用者需要知道何時會由真人接手,以及對方可接觸哪些資料。選 Muse,等於選「方便極大、但安全邊界畫在廠商那邊」。
另一條路線走完全相反方向。OpenClaw(早期社群裡曾以 Clawdbot、Moltbot 等名稱流通,2026 年初正式整合並更名為現名)是開源框架,把代理直接裝在使用者的 Mac mini 或伺服器上,使用者用 WhatsApp 或 iMessage 跟它對話,它就在本機執行 shell 指令、讀寫檔案、操控瀏覽器、處理電子郵件與行事曆。架構上它採「skill(技能)」與「agent(代理人)」拆開:技能以 OpenClaw 的技能核心檔 指令為核心,可選擇搭配腳本;代理則是使用模型、工具、工作區與會話來執行任務的系統。一篇開發者文章描述 OpenClaw 把「自己寫程式」變成「自己下令讓代理做完」,連測試、部署都交給它;Jake Quist 的文章則把 2026 年初 Mac mini 突然賣到缺貨歸因於「跑 AI 代理」這個殺手級應用,繞一圈又回頭把閒置電腦變成 24 小時待命的助理。
OpenClaw 在 2026 年 3 月 1 日跨過 25 萬顆 GitHub 星,一篇分析文章寫道,OpenClaw 不到四個月便成為其統計中星數最多的非彙整型 GitHub 軟體專案。這條路線的取捨很直觀:代理看得見也改得動,記憶、權限、技能全都裝在自己硬碟上,有篇 Cisco 的研究點出 OpenClaw 為了執行任務,幾乎一定會被授予「執行 shell 指令、讀寫檔案、跑腳本」的高權限;任何設定疏失,或從 OpenClaw 官方技能市集 等來源安裝含惡意指示的技能,都可能使代理執行使用者未預期的動作。社群對這件事並非沒有自覺:技能市集後來加入自動安全掃描與稽核資訊;受管理的外部外掛安裝時,也會顯示能力審查提示,也有人回頭檢視自家設定。但只要安裝來源持續擴大、把決定權交給使用者,「裝錯一個技能就出事」的風險就跟著在。
更讓人擔心的是憑證外洩與技能市集。同一篇 Cisco 文章指出,已有報告顯示 OpenClaw 的明文 API 金鑰與帳號密碼會外洩,可能被提示注入或未受保護的端點偷走;另一篇 4 月的論文用四款骨幹模型實際攻擊一台活的 OpenClaw,只要污染「能力、身分、知識」三個面向中任何一個,平均攻擊成功率就從 24.6% 上升到 64% 到 74% 之間。實機測試指出污染代理設定或資料的風險;釣魚信、外掛技能及外部工具輸入,則是使用時應分別防範的潛在攻擊入口。選 OpenClaw,等於選「資料留在我家,但壞了也是我家的事」,家庭網路與備份節奏都得跟著升級。
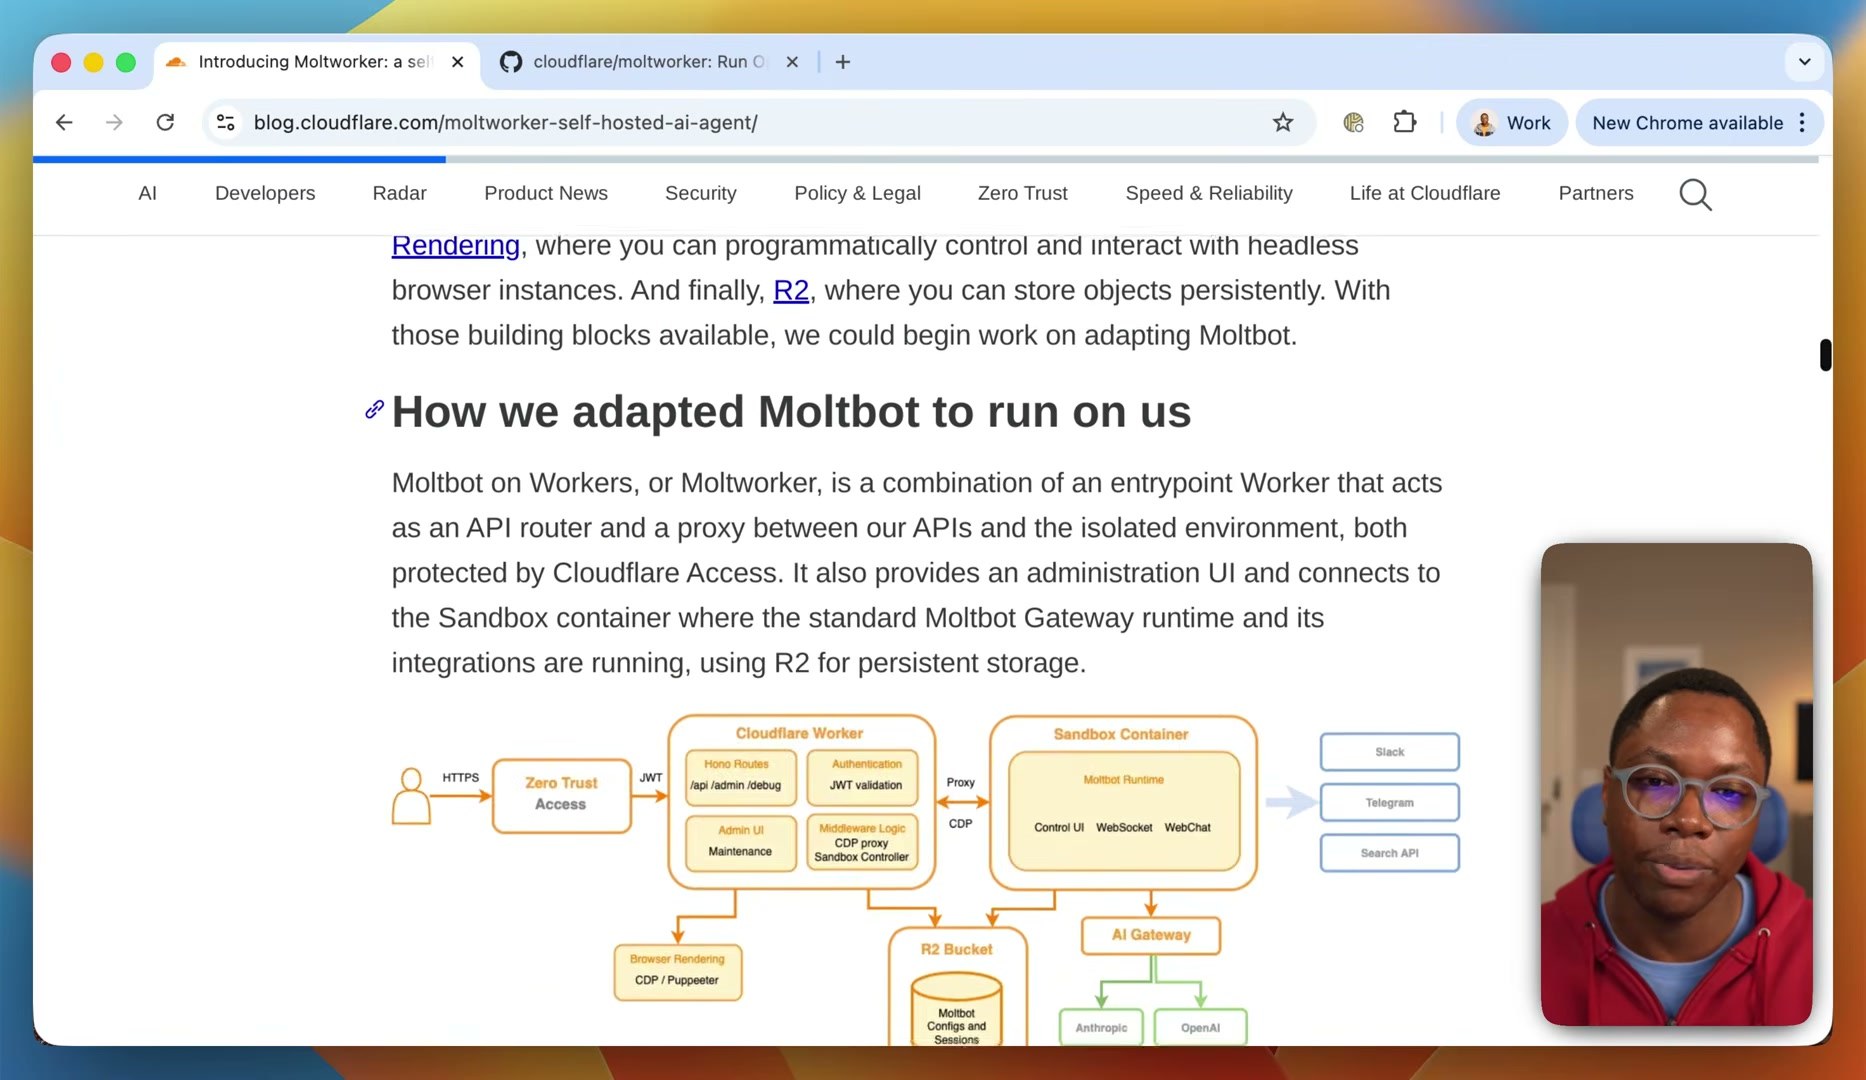
第三條路線試著把前兩條的優點摺在一起:Talorys 仍須使用 Cloudflare 帳號,但不用向 Talorys 另行註冊。Cloudflare 團隊在 2026 年 1 月 29 日發布的 這個開源專案,有個開源專案以 Cloudflare 的運算元件 作為入口與中介層,將當時稱為 OpenClaw 當時的名稱、後來稱為 OpenClaw 的代理主程式放在 Cloudflare 沙箱執行環境 執行;文章用「minus the minis」副標點出重點:不必為代理額外買一台 Mac mini。Moltworker 的設計是以 Worker 接收與轉送請求,代理主程式在 Sandbox Container 執行,持久資料則透過 Cloudflare 的物件儲存 保存。Moltworker 的代理在 Cloudflare 的 Sandbox Container 執行,瀏覽器功能可使用 Cloudflare 的瀏覽器渲染服務;官方沒有描述依任務類型自動切回使用者本機。
今年 10 月,這條路線出現了更針對「個人助理」設計的版本。有款新開源工具,本文功能以 2026 年 10 月 17 日查閱的 README 為準。整包跑在使用者自己的 Cloudflare 帳號內,對外只剩一個 *.pages.dev 網址;標準部署位於使用者自己的 Cloudflare 帳號,無須向 Talorys 開發者營運的伺服器、資料庫或帳號交付資料。代理所需的長期記憶、任務、筆記、提醒都存在 Durable Object 內建的 SQLite 裡,模型則用 Workers AI 上的開源模型。它也內建推送通知、排程鬧鐘、語意式回想查找(可關閉)等常見功能,安裝只要一個指令。對只想「有個助理幫我記事、提醒、彙整任務」的一般使用者,Talorys 設計成可在 Cloudflare 免費額度內使用(惟免費配額有限且可能隨平台政策變動),是 Muse 與 OpenClaw 之間少見的中間選項。
這條路線的取捨在於「你在別人家租了一個房間」:基礎設施、執行環境、預設模型都還是平台提供的,但使用者管理自己的 Cloudflare 帳號與金鑰,資料則儲存在 Cloudflare 並由它提供運算服務。免費額度有限,但對只想要助理幫忙記事、排程、整理任務的人來說,已經堪用;代價是得看得懂 Cloudflare 的部署流程,平台政策若改,免費額度與可選工具清單也會跟著變動,因為這些都是雲端平台原本就要面對的常數。
| 項目 | Meta Muse | OpenClaw 自架 | Cloudflare / Talorys |
|---|---|---|---|
| 跑在哪裡 | Meta 雲端的 Muse Secure VM | 使用者自己的電腦或伺服器 | 使用者自己的 Cloudflare 帳號內 |
| 入門難度 | 幾乎為零:開 App 或傳 WhatsApp 就會用 | 中高:要懂終端機、套件、設定檔 | 中:要看得懂 Cloudflare 部署流程 |
| 資料流向 | 留在 Meta 雲端;Sentinel 代理人審查連網 | 狀態與憑證可存本機;對話及工具資料依設定傳往模型供應商、通訊平台與整合服務。 | 資料存在使用者自己的 Cloudflare 帳號,由 Cloudflare 託管;無 Talorys 開發者營運的後端。 |
| 代表性事件(2026 年) | 2026-09-08 推出,4 週累積約 400 萬使用者;2026-09-22 傳出測試 human concierge;TIME 2026-10-06 報導持續建檔 | 2026-04-06 論文:知識污染的四模型平均攻擊成功率為 74.4%,單一模型配置最高為 89.2%。 | 2026 年 10 月 Talorys README 持續更新,Talorys 部署於使用者自己的 Cloudflare 帳號,不需另開 Talorys 帳號或使用其開發者營運的後端 |
| 主要取捨 | 方便極大,但安全邊界畫在廠商那邊 | 資料留在我家,但壞了也是我家的事 | 借別人的雲、自己管資料,但平台政策是變數 |
把三條路放在一起,其實是在同一組工程問題上做了不同選擇。第一個問題是「代理住哪裡」:住在廠商雲端最省事,但「代理住哪裡」:Muse 把對話與授權資料放在 Meta 雲端 VM;透過 Stripe Link 付款時,真實卡片資訊由 Link 保管;住自家機器最安心,但你得自己會架;借別人雲的免費額度是折衷,平台政策變動就是變動。第二個問題是「怎麼給權限」:Muse 由 Sentinel 把關對外動作;OpenClaw 依本機設定授權,論文實測光污染一個面向成功率就破六成;Talorys 由 Cloudflare 帳號部署,應用內權限則由 Worker 的所有者驗證及工具限制控制。第三個問題是「出了事誰負責」:Muse 的事故由 Meta 回應,OpenClaw 的事故看開發者社群,寄生在 Cloudflare 的版本則得自己看 dashboard。
三家對「個資這件事」說法也不一致。Meta 的官方公告強調資料會留在使用者授權範圍內、Sentinel 會把關,但 Meta 的技術說明沒有列出明確的資料保存期限,且指出其人員在支援、安全或維運需要時可能存取 VM 資料,使用者則可檢視、編輯與下載 VM 中的檔案;Cisco 的安全分析則把 OpenClaw 形容成「安全噩夢」,指出其高權限、惡意技能、憑證外洩及通訊平台攻擊面需要使用者自行管理;雲端做法的 README說明,安裝須登入自己的 Cloudflare 帳號;程式與資料部署在該帳號內,沒有 Talorys 開發者營運的伺服器、資料庫或帳號,換個角度看就是「整包就放在你自己的 Cloudflare 帳號」。三家話術不同,背後其實都在搶同一塊「我替你管好你」的市場,只是畫界的方式各自不同:Meta 走中央化,OpenClaw 走極端個人化,Talorys 走雙方都讓一步。
學術圈最近幾個月也開始認真對待這個問題。一篇 2026 年 9 月的論文指出,傳統上「叫模型自己保守祕密」這條路在本質上站不住腳:執法和攻擊發生在同一段對話裡。他們設計了 FLOWSEAL,把機密決策搬到模型看不到的工具層攔截器,根據資料來源與資訊流格網決定能不能放行;另一篇 4 月的論文則把攻擊面整理成「能力、身分、知識」三個面向,實測四款骨幹模型,發現只要污染其中一面,攻擊成功率就從 24.6% 飆到 64% 到 74%。兩篇研究放一起顯示:把同一個代理推到讀你的信、看你的信用卡、又對外發訊,等於主動送給攻擊者一把剪刀。
| 項目 | 數值 |
|---|---|
| 基線(未污染) | 24.6% |
| 污染「能力」面向 | 約 70% |
| 污染「身分」面向 | 約 64% |
| 污染「知識」面向 | 約 74% |
對一般使用者來說,這些研究翻成白話就是一句話:把三件會出事的東西分開,不要同時湊在一個任務裡。有位開發者把這條規則寫得更具體:「私人資料、不受信任的內容、對外通道」三個條件中,任何兩個同時出現是 OK 的;三個同時出現在一個工作單元裡就要停下來,等人檢查過再放行。先把這條規則守住,再去想你要走哪條路。舉例來說:請代理讀自己的銀行 Email、再把摘要寫到記事本是 OK 的;請代理從陌生網頁抓內容、轉寄給客戶是 OK 的;但請代理讀自己的 Email、同時讀陌生的網頁、再把結果寄給外面的人,這就是典型的「三個條件同時出現」,出事只是時間早晚的差別,這也是研究者反覆提醒的核心案例。