同一個更新,有人寫成小修,有人寫成嚴重警告;差別在誰去翻了安全公告。
蘋果 11 月 9 日釋出 iOS 27.2.1,更新說明只有一句,說是錯誤修正與安全更新;翻開安全公告,卻列了九項修正,包括 iMessage 群組、藍牙配對和 AirPlay。這篇把幾家媒體的說法並排來看,誰講得多、誰講得重,再談你該不該現在就更新。
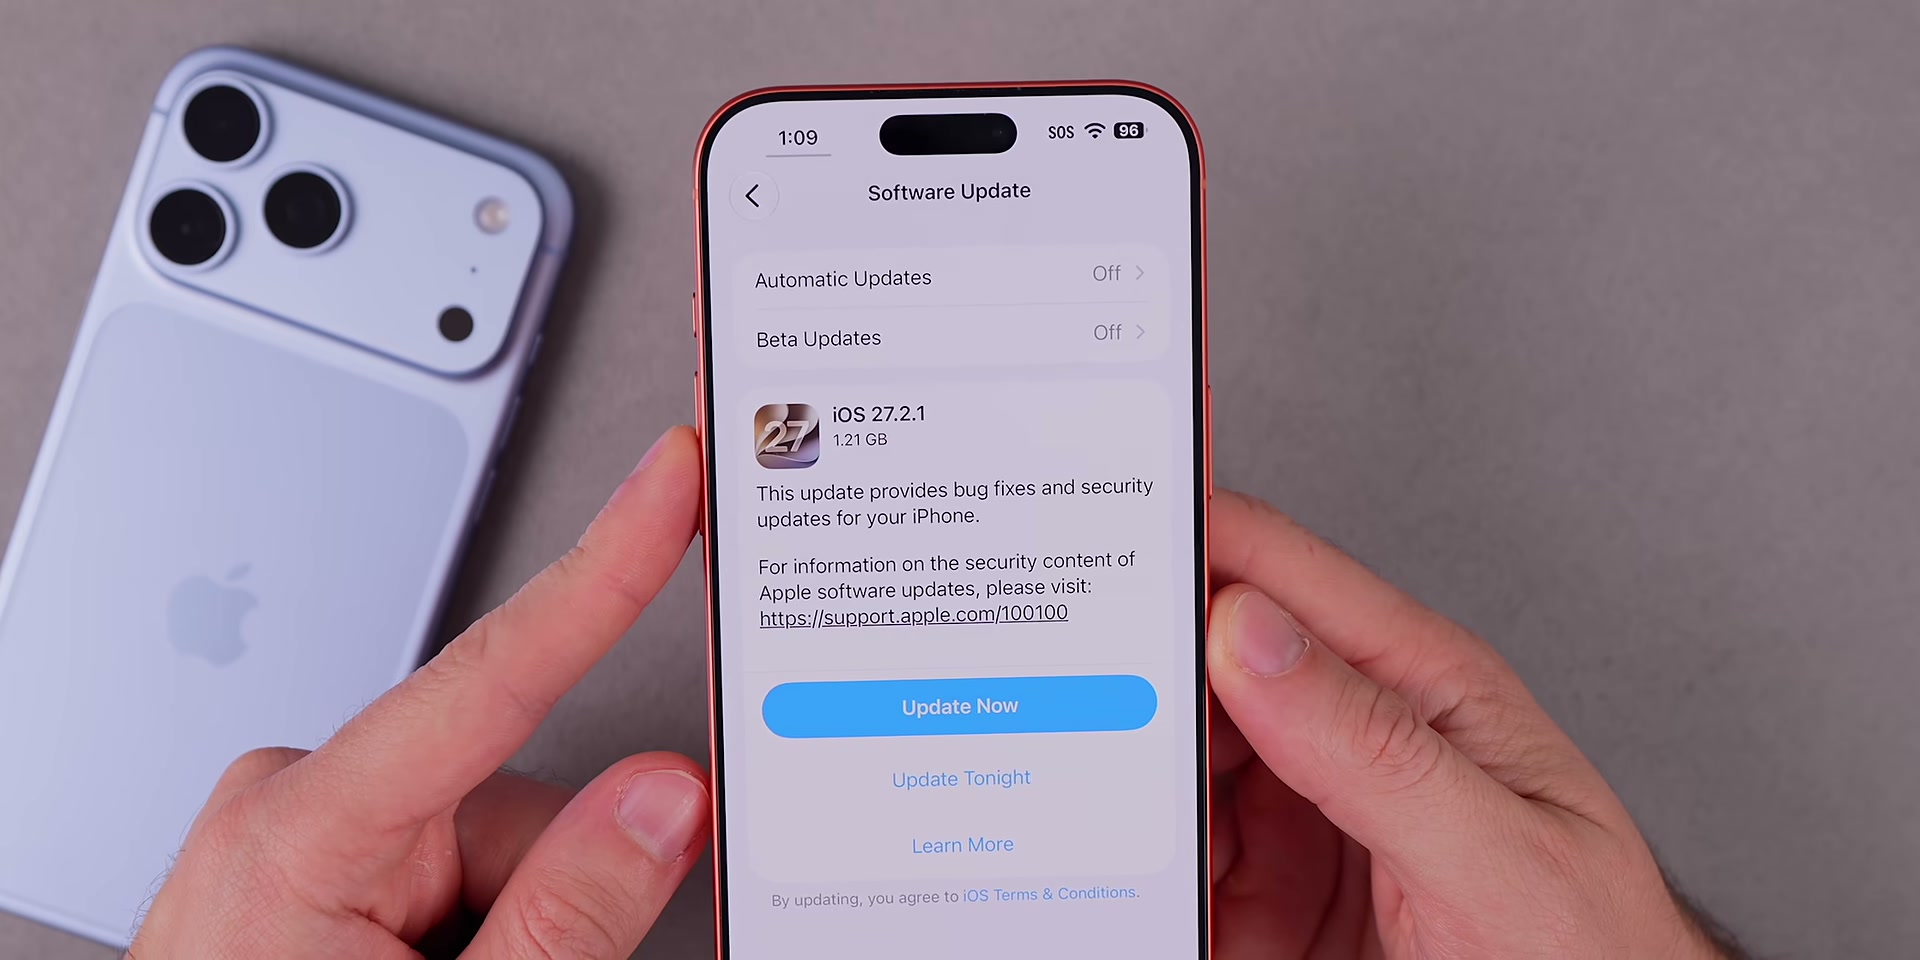
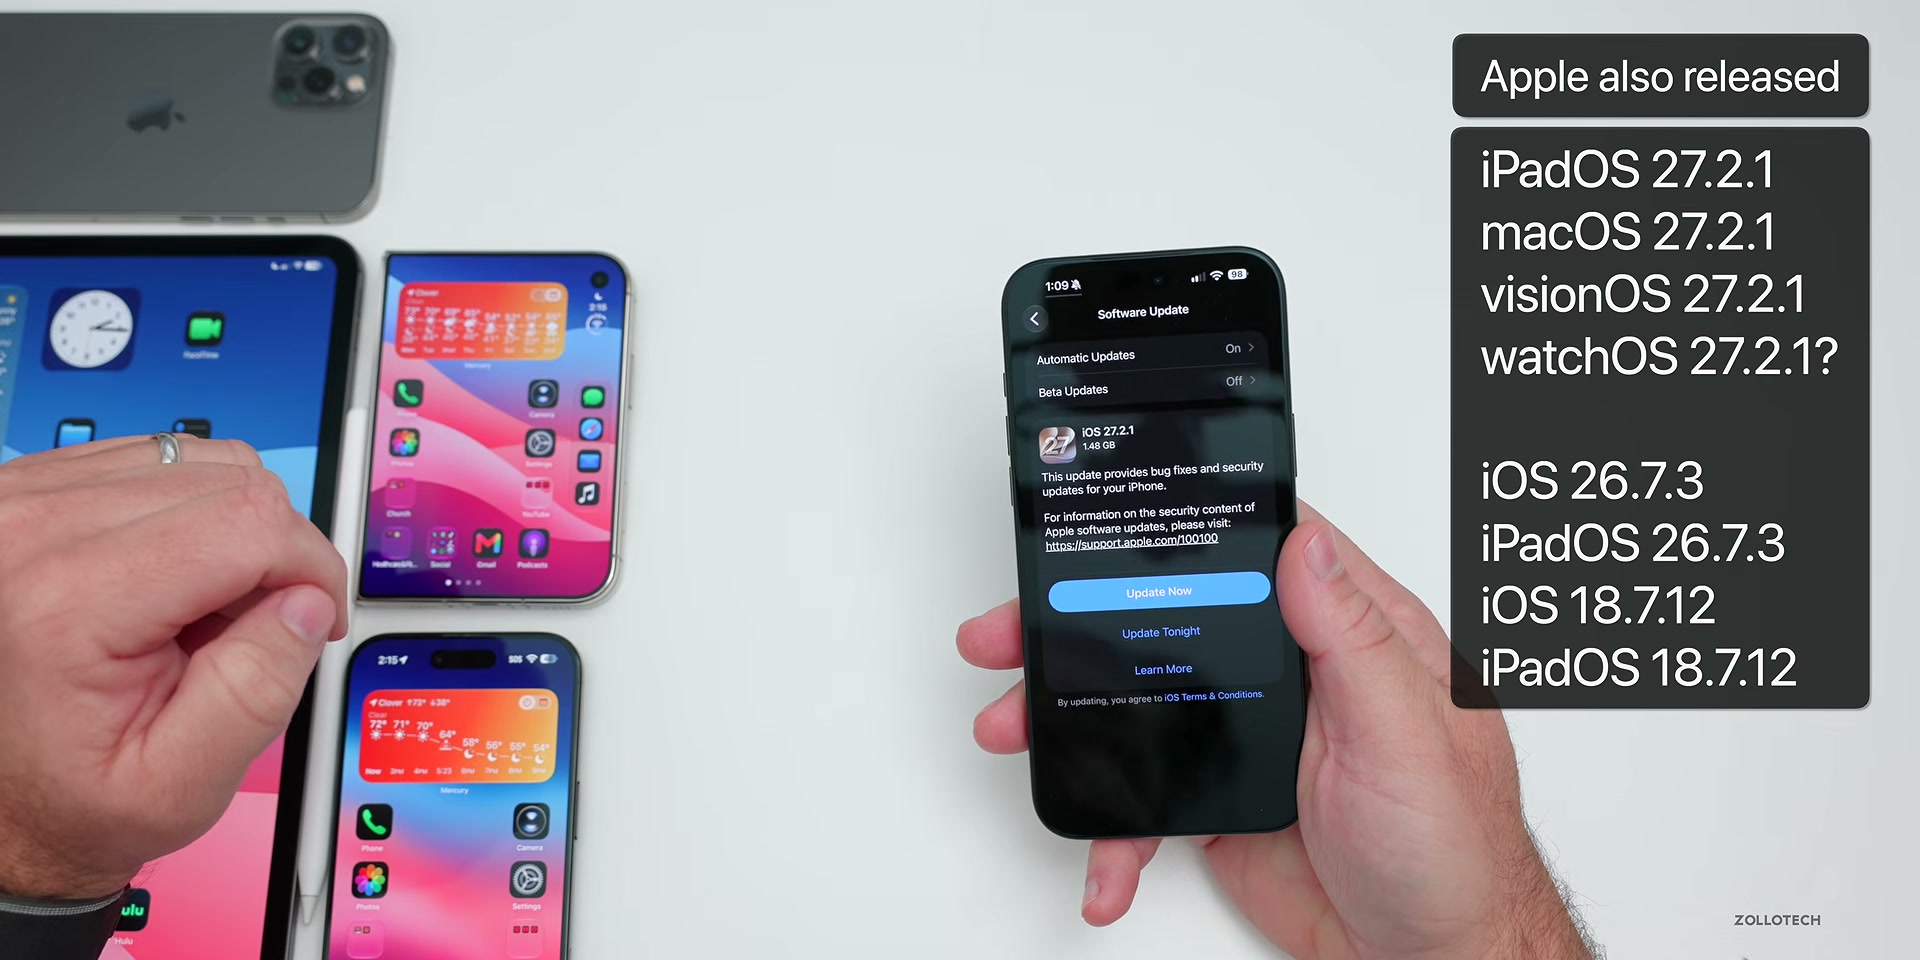
先講發生了什麼。蘋果在 11 月 9 日釋出 iOS 27.2.1 和 iPadOS 27.2.1,Mac 的 macOS、Apple Watch 的 watchOS 和 visionOS 也同一天跟進;沒升到第 27 代系統的舊裝置,則分別拿到 iOS 26.7.3 和 iOS 18.7.12。這是兩週前才發的 iOS 27.2 之後的小改版,而且蘋果給 iPhone 的更新說明只有短短一句,大意是提供錯誤修正與安全更新。
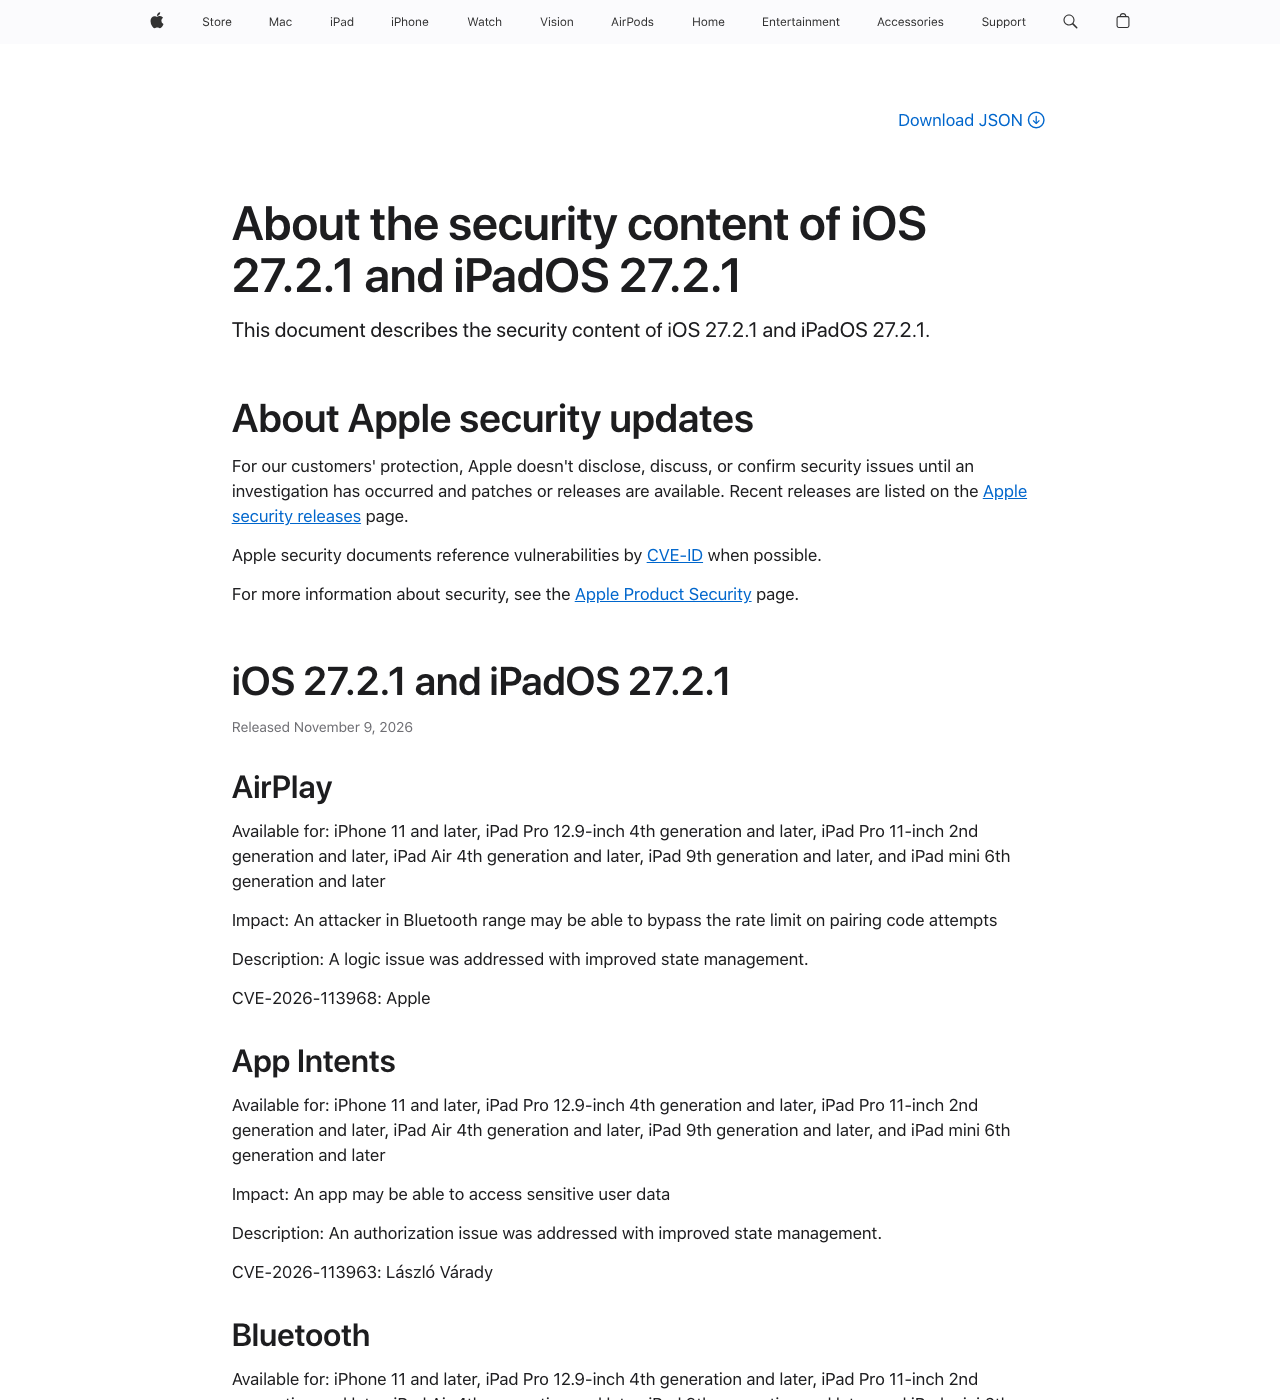
一句話聽起來像例行打掃,真正的內容藏在蘋果的安全公告頁。那份公告列了九項修正,適用 iPhone 11 以後的機型,以及較新世代的 iPad Pro、iPad Air、iPad 和 iPad mini。九項分散在 Messages、藍牙、CoreUtils(有兩項與藍牙配對有關)、AirPlay、App Intents、壓縮函式庫 brotli,還有負責 Handoff 這類接續功能的背景程式 rapportd。
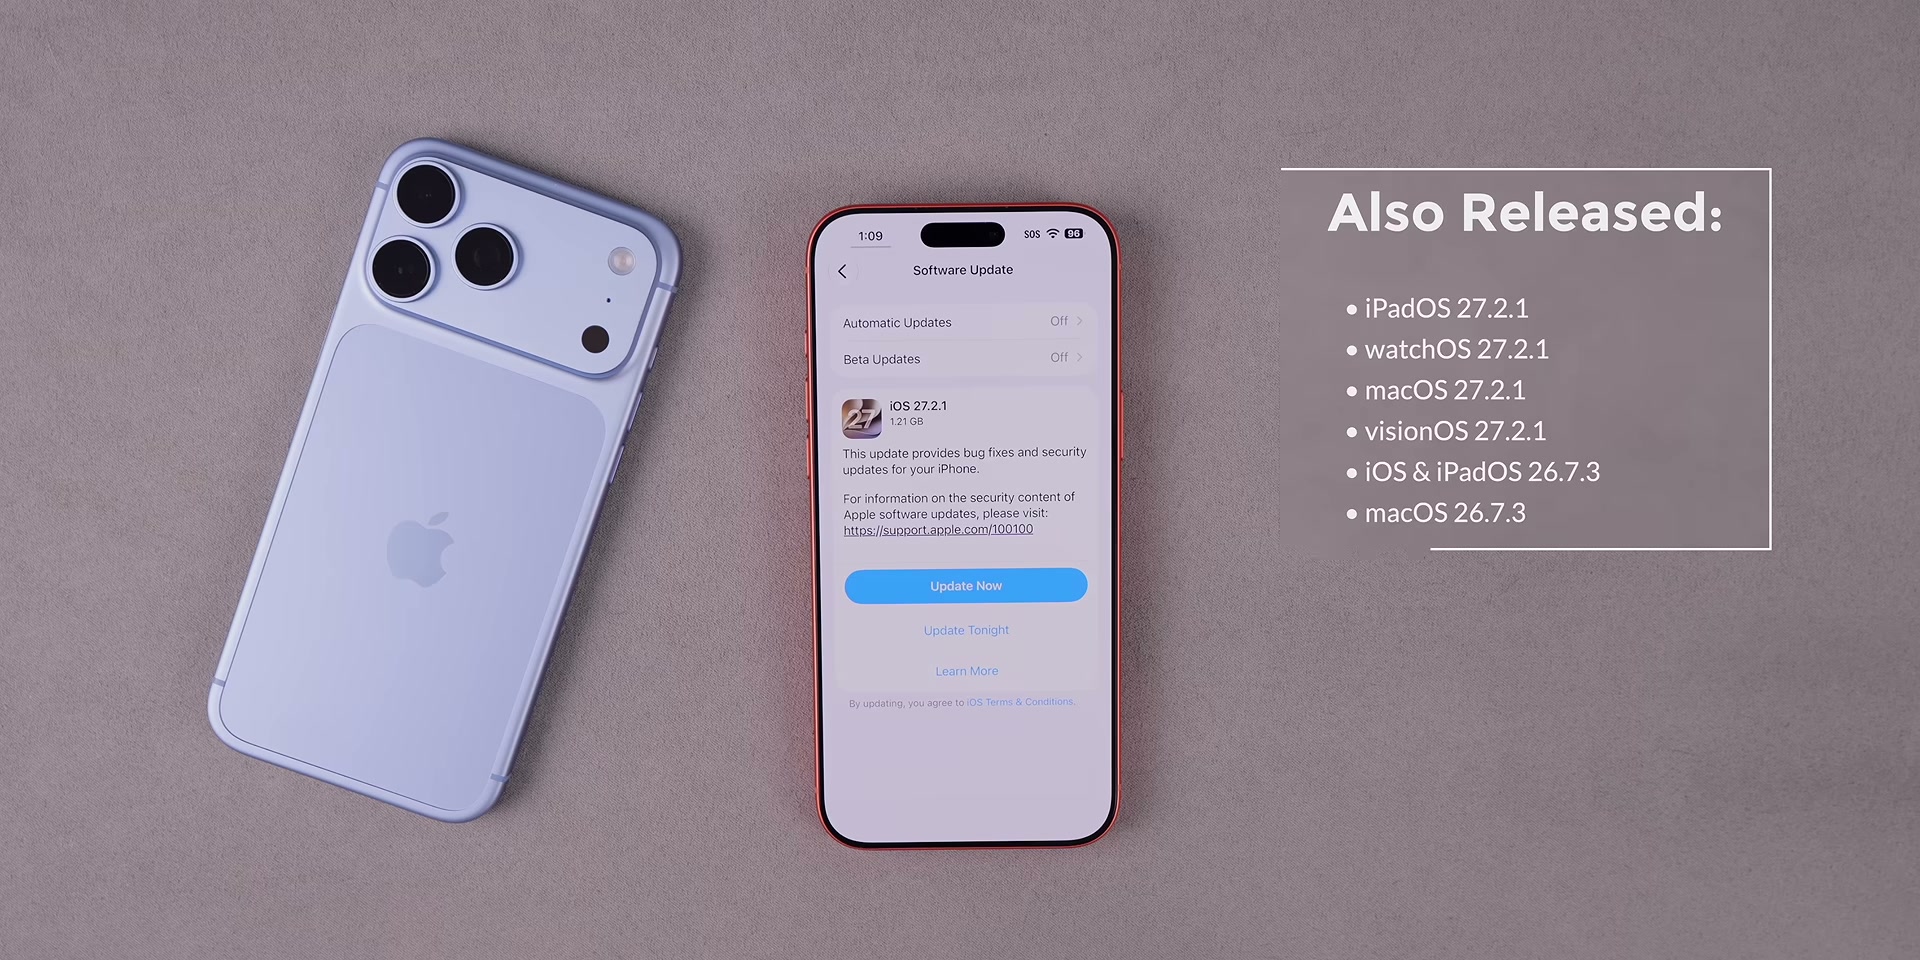
各平台的版本號有點多,這裡照 9to5Mac 的列表整理一次:iPhone 和 iPad 是 27.2.1,舊系統是 26.7.3 和 18.7.12;Mac 是 macOS Golden Gate 27.2.1、macOS Tahoe 26.7.3 和 macOS Sequoia 15.8.3;Apple Watch 是 watchOS 27.2.1 和 26.6.1;visionOS 則是 27.2.1。換句話說,舊系統也一起補了,而且許多修正在各平台一模一樣。
順便解釋一下為什麼會這樣。蘋果的安全頁寫得很明白:公司在調查完成、修正釋出之前,不會揭露、討論或確認安全問題;所以更新當天,你在更新頁面看到的永遠是最精簡的版本,細節要等修正釋出之後,才由安全公告補上。這次也是這樣,更新說明和安全公告同一天出現,只是前者短到幾乎沒有資訊。
所以如果你只看更新頁面,很容易以為是可有可無的小修,而這正是後面各家媒體說法分歧的起點。
接著看各家怎麼報。一家老牌蘋果新聞網站的標題寫的是這次更新附帶錯誤修正,稱它是 iOS 27 的小幅更新,稿子裡沒有列出具體的修正項目,也沒有漏洞編號;該站同時另有一篇標題講蘋果修了什麼的專文,內容我沒讀到,這裡不評論。
另一家專跑蘋果新聞的網站的標題就換了重點,直接寫修了 Messages、AirPlay 等處的安全問題。內文挑了兩項最好懂的來講:遠端攻擊者可能不用邀請就加入 iMessage 群組聊天,以及藍牙範圍內的攻擊者可能繞過 AirPlay 配對碼的嘗試次數限制;另外把各平台的版本號一次列清楚,Mac 這邊除了 macOS 27.2.1,還有給舊系統的 26.7.3 和 15.8.3。
第三家蘋果媒體走的是先發稿、後補細節:下午更新時才補上安全內容,點到藍牙、brotli 和 rapportd。作者強調這次沒有新功能,新東西要等 12 月的 iOS 27.3,也提醒細節公開之後可能引來攻擊者,所以建議儘快更新。
| 項目 | MacRumors | 9to5Mac | Cult of Mac |
|---|---|---|---|
| 發稿時間 | 11 月 9 日 10:09(太平洋時間) | 11 月 9 日 12:20(太平洋時間) | 11 月 9 日 11:30 發稿,16:06 更新 |
| 標題與主打 | 錯誤修正,稱為小幅更新 | Messages、AirPlay 等安全問題的修正 | 沒有新功能,更新後補上安全細節 |
| 點到的漏洞 | 稿中未列出 | iMessage 群組、AirPlay 配對碼 | Messages、AirPlay、藍牙、brotli、rapportd |
| 主要取捨 | 稿子最短,只講有修正、沒講修了什麼 | 挑兩項最容易懂的講,其他一句帶過 | 先發稿再補,並直接給出儘快更新的建議 |
GBHackers 的做法又不一樣,它沒有給嚴重度評分,而是把九項修正整理成一張表,逐項列出 CVE 編號、元件和影響,內文再補上部分項目的發現者與修法,結尾呼籲現在就更新,並補一句蘋果沒有說這些漏洞有被利用。想核對細節的人,這張表比較好用;缺點是看完不知道哪幾項該先在意。Beebom 則反過來,只挑結論講,連副標都不小心寫成了 iOS 7.2.1,應該是手誤,標題和內文都是 iOS 27.2.1。
把幾家放在一起,一致的地方很清楚:版本號和發布日大致相同(Beebom 副標有手誤),蘋果的那句說明則由 Cult of Mac、Beebom 引述、MacRumors 轉述;我讀到的稿子裡,也沒有一篇說這些漏洞已經被拿去攻擊。分歧在輕重:MacRumors 放在錯誤修正,Cult of Mac 把錯誤修正與安全並列,9to5Mac 則把重點放到安全,另一家科技網站更直接說 iMessage 和藍牙的問題很嚴重,要儘快更新。
發稿時間差,也是說法落差的原因之一:Cult of Mac 是下午才把安全內容補進稿子,所以如果你比較早點進那篇,看到的會是偏輕的版本;我讀到的 MacRumors 那篇,同樣沒有漏洞細節。要判斷一個更新的輕重,最後還是得回到蘋果自己的公告。如果只是想快速知道有沒有新功能,MacRumors 那種短稿就夠用;想知道修了什麼,9to5Mac 和 Cult of Mac 比較有料;想逐項核對,直接看蘋果公告或 GBHackers 的表最快。
先看 Messages,因為它最容易想像。公告裡有兩項:一項是遠端攻擊者可能不需邀請就加入 iMessage 群組聊天,並收到裡面的訊息,蘋果說是加強驗證來修;另一項是後來被加進群組的成員,可能看得到加入之前的舊訊息,蘋果的做法是直接移除有問題的程式碼。公告把這兩項都記在匿名研究者名下。
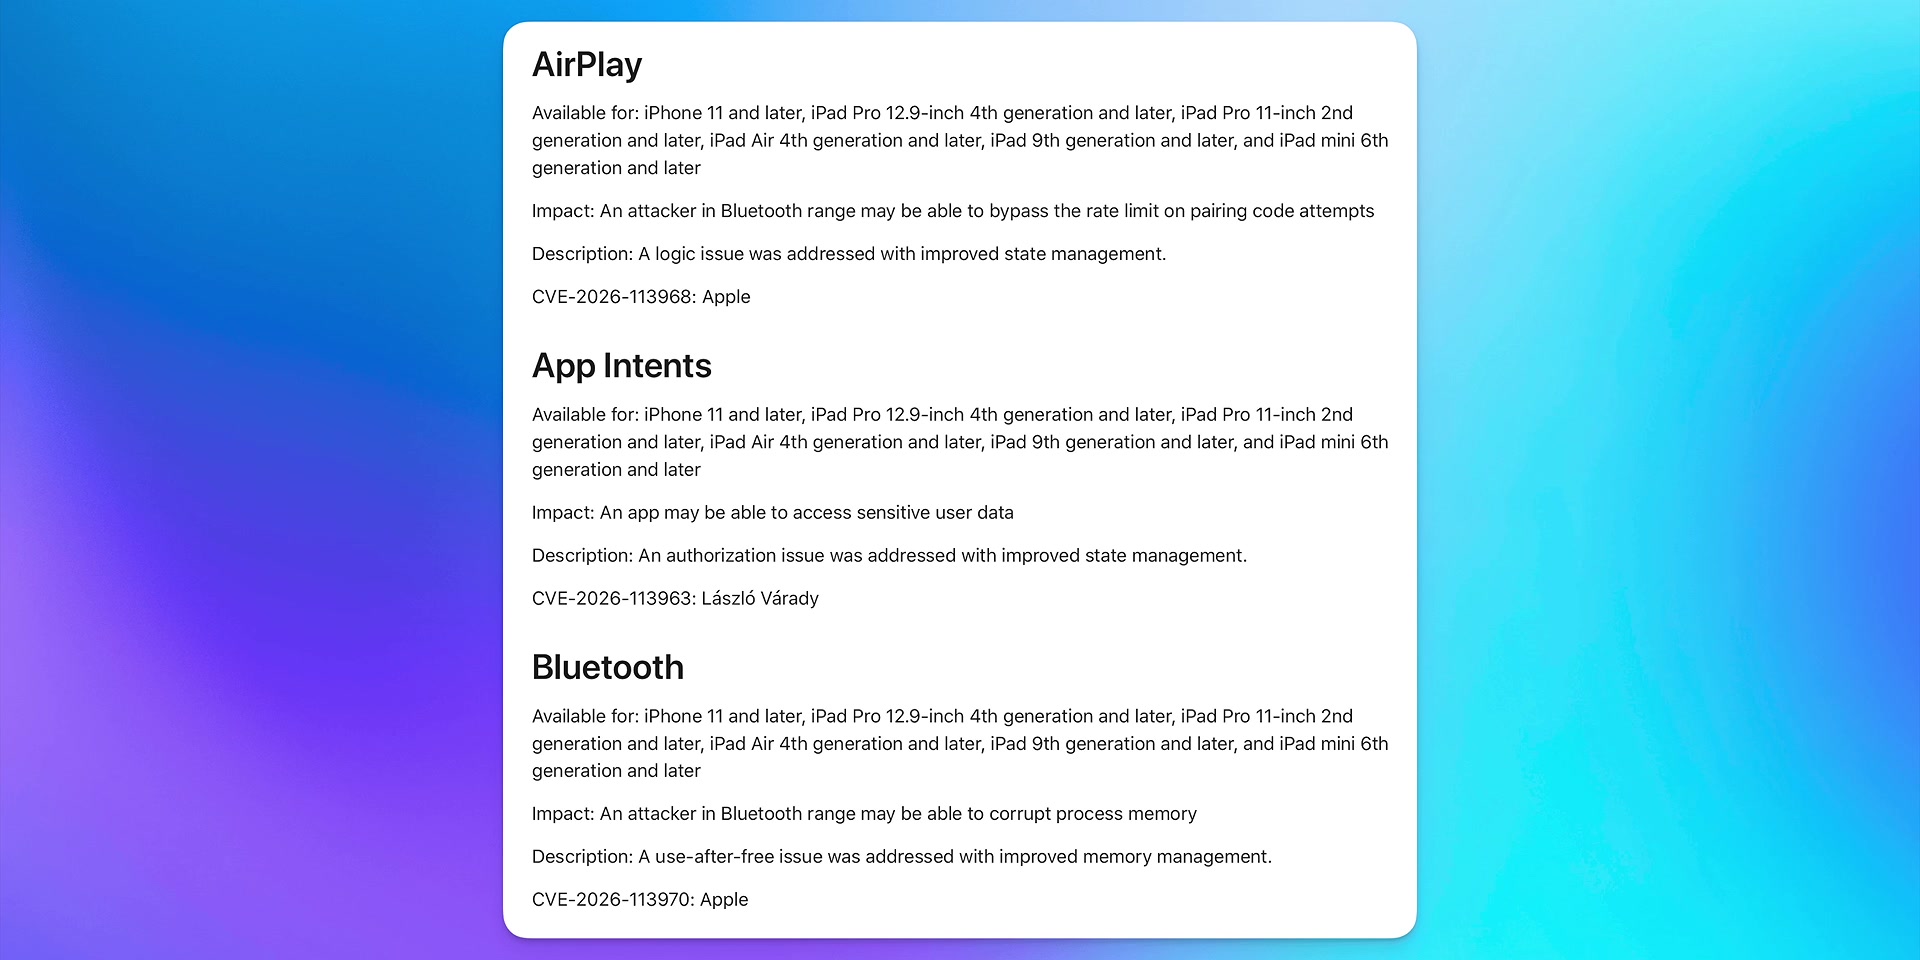
藍牙這一組比較繞。公告裡有一項是藍牙範圍內的攻擊者可能破壞處理程序的記憶體,成因是釋放後又被使用(use-after-free)的記憶體錯誤;CoreUtils 有兩項,一項是惡意藍牙裝置可能不經使用者操作就完成配對,另一項是攻擊者可能繞過配對碼的嘗試次數限制,同樣在沒有使用者操作的情況下配對。
配對碼是兩台裝置確認彼此的暗號,限制嘗試次數,就是不讓別人一直亂猜。這次好幾項修正的共通點,是這道限制在某些情況下可以被繞過;蘋果對其中三項(AirPlay、CoreUtils 第二項和 rapportd)的說法都是邏輯問題,用改善狀態管理來修。
AirPlay 和 rapportd 各有一項,講的都是配對碼嘗試次數的限制可以被繞過:AirPlay 那項要在藍牙範圍內,rapportd 那項則是同一個網路內的攻擊者。這兩項在 GBHackers 的表格裡,都標示由蘋果內部團隊發現。
| 項目 | 數值 |
|---|---|
| 藍牙與配對相關 | 5 項 |
| Messages(iMessage 群組) | 2 項 |
| App Intents | 1 項 |
| brotli 壓縮函式庫 | 1 項 |
剩下兩項跟聊天、藍牙沒關係:App Intents 那項是某個 app 可能取得敏感的使用者資料,公告記名給一位外部研究者;brotli 是常見的資料壓縮函式庫,處理惡意構造的輸入可能造成記憶體損壞。這兩項的說明都很短,蘋果沒有多講攻擊情境,所以我也不往下推測。
把九項看完,會發現有個共同的味道:五項跟短距離無線連線有關,攻擊者要在藍牙範圍內或同一個網路裡才有機會;這也是公告裡的描述都用「可能」,而不是寫成已經發生的事。換句話說,這次補的大多是要靠近你或同網路才打得到的洞,再加上一項遠端的 iMessage 群組問題。以元件數量來看,藍牙與配對相關的就佔了九項裡的五項,如果只能記一個重點,那就是這次主要在補無線配對那條路。
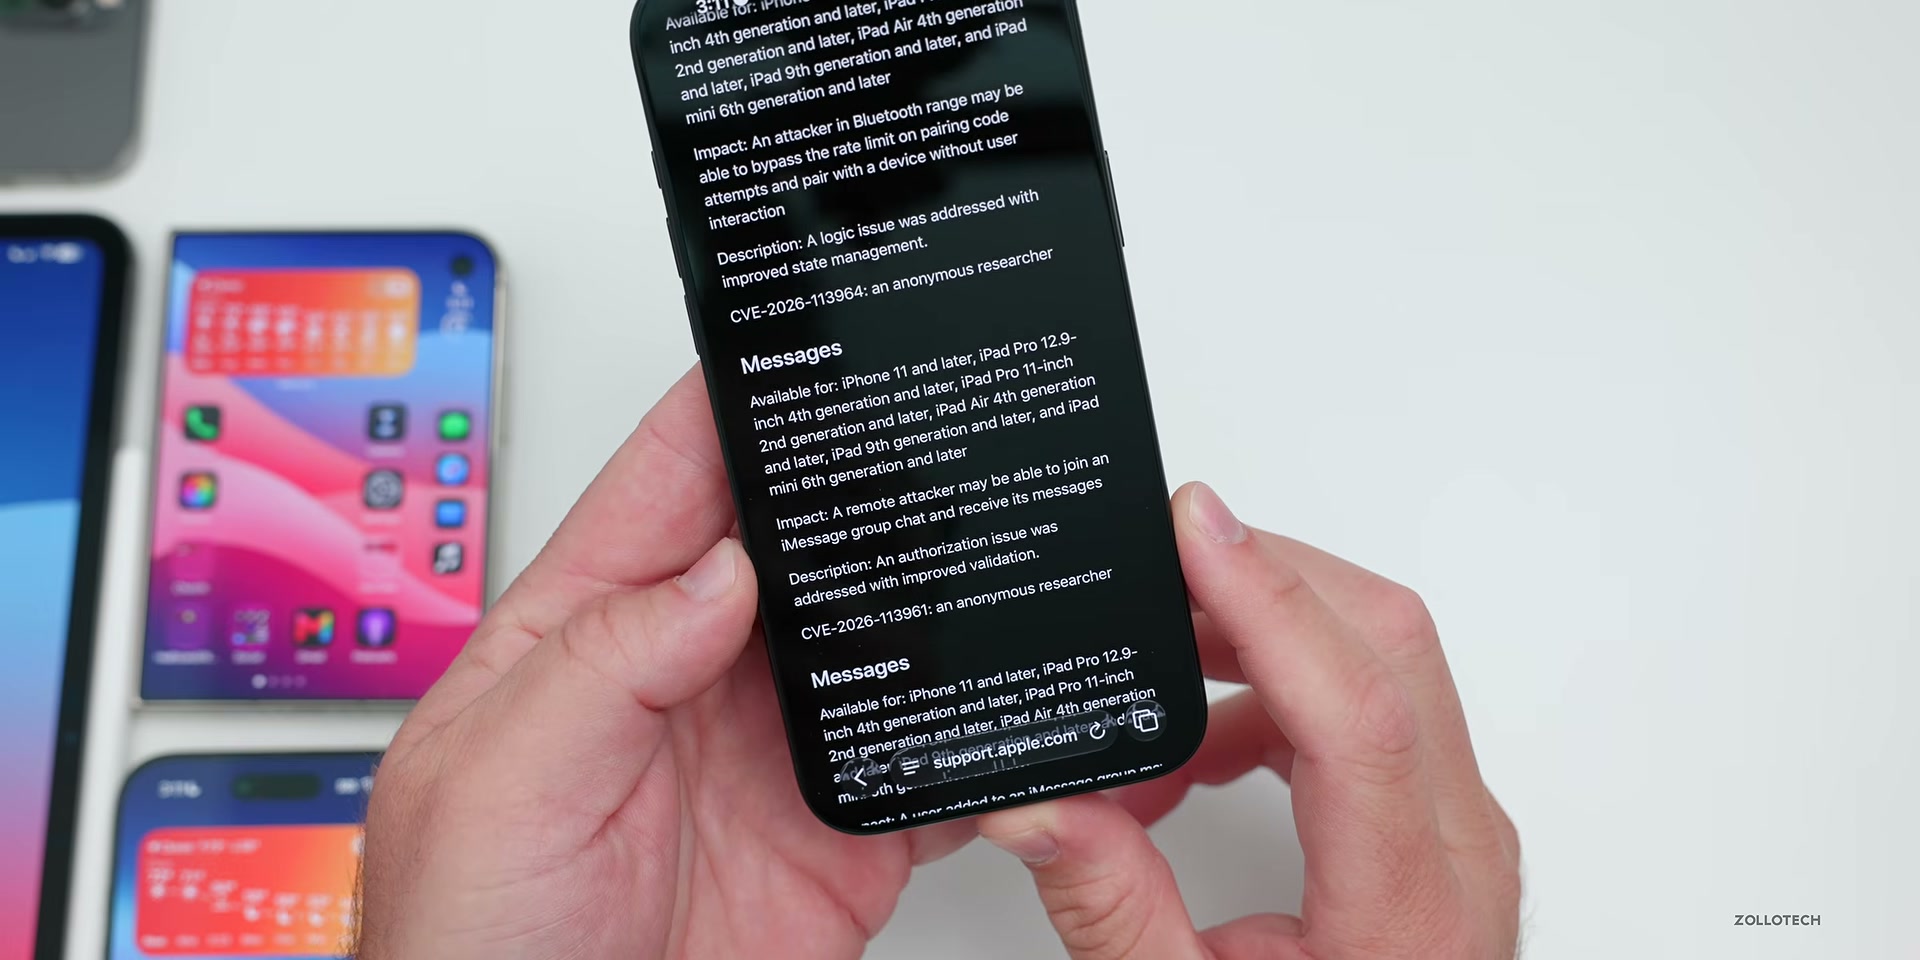
蘋果的安全公告通常很簡潔,這次的描述全用「可能」:攻擊者可能做到什麼、app 可能取得什麼;而且沒有任何一項寫出已經在真實攻擊中被利用。
那該多緊張?各家給的答案差很多,從 MacRumors 的小幅更新,到 Beebom 的很嚴重。我的看法是兩邊都有道理:從條件看,藍牙和 AirPlay 那幾項需要攻擊者在藍牙範圍內或同一個網路裡,不是隨便誰在網路上都打得到;App Intents 那項則得先有一個 app 已經在你的手機上。但 iMessage 群組那項被描述為遠端攻擊者,不用靠近你。
也要補一個冷靜的角度:公告裡的「可能」是蘋果的標準寫法,各家對輕重的措辭則是媒體自己的判斷。Beebom 的很嚴重和 Cult of Mac 的提醒,都沒有引用蘋果說有人在實際攻擊中利用,也就是說,嚴重與否是對潛在風險的評價,不是已經有災情。
所以比較實際的判斷是:沒有證據顯示已被利用,不代表可以放著。Cult of Mac 的提醒值得參考:修補細節公開之後,還沒更新的裝置就成了現成目標。這是作者的判斷,不是蘋果的說法,但邏輯不難懂,漏洞說明一公開,想要研究的人就多了。
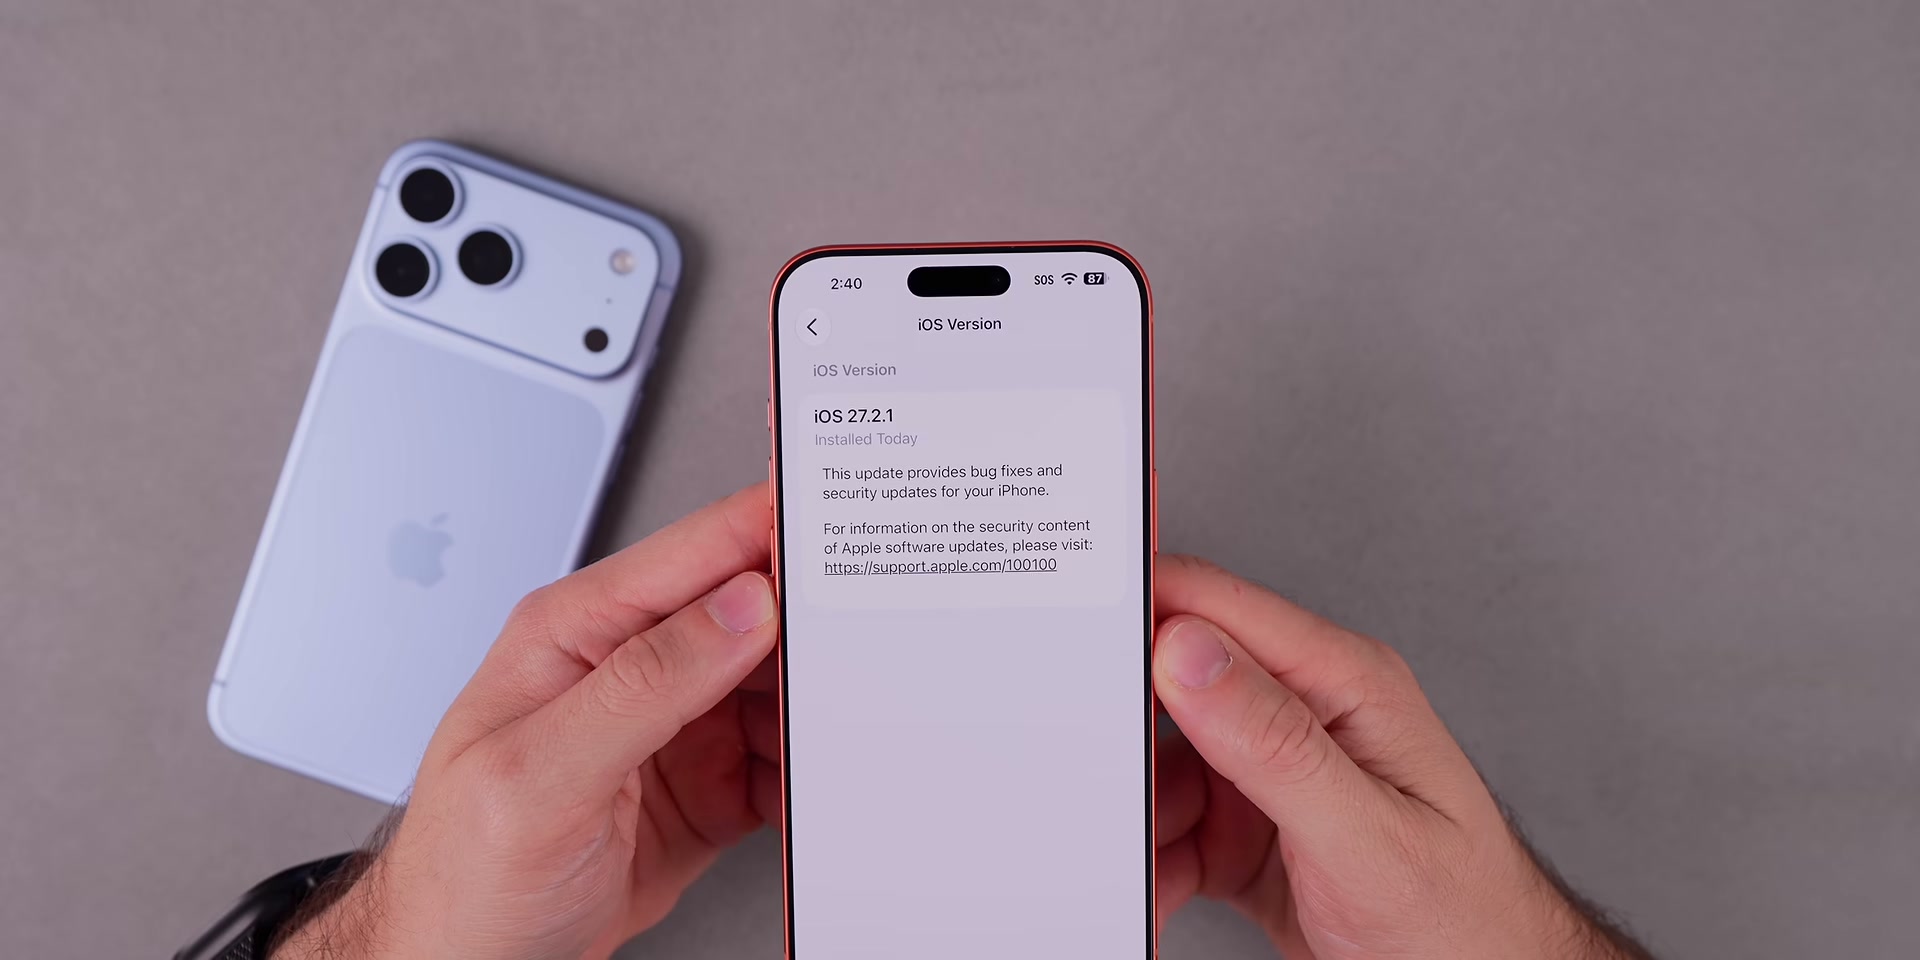
對一般使用者來說,結論很單純:更新就好。iPhone 和 iPad 走「設定 > 一般 > 軟體更新」,Mac 走「系統設定 > 一般 > 軟體更新」。iPhone 11 以後的機型和公告列的較新 iPad 都在名單內;還停在 iOS 26 或 iOS 18 的裝置,蘋果另外發了 26.7.3 和 18.7.12。
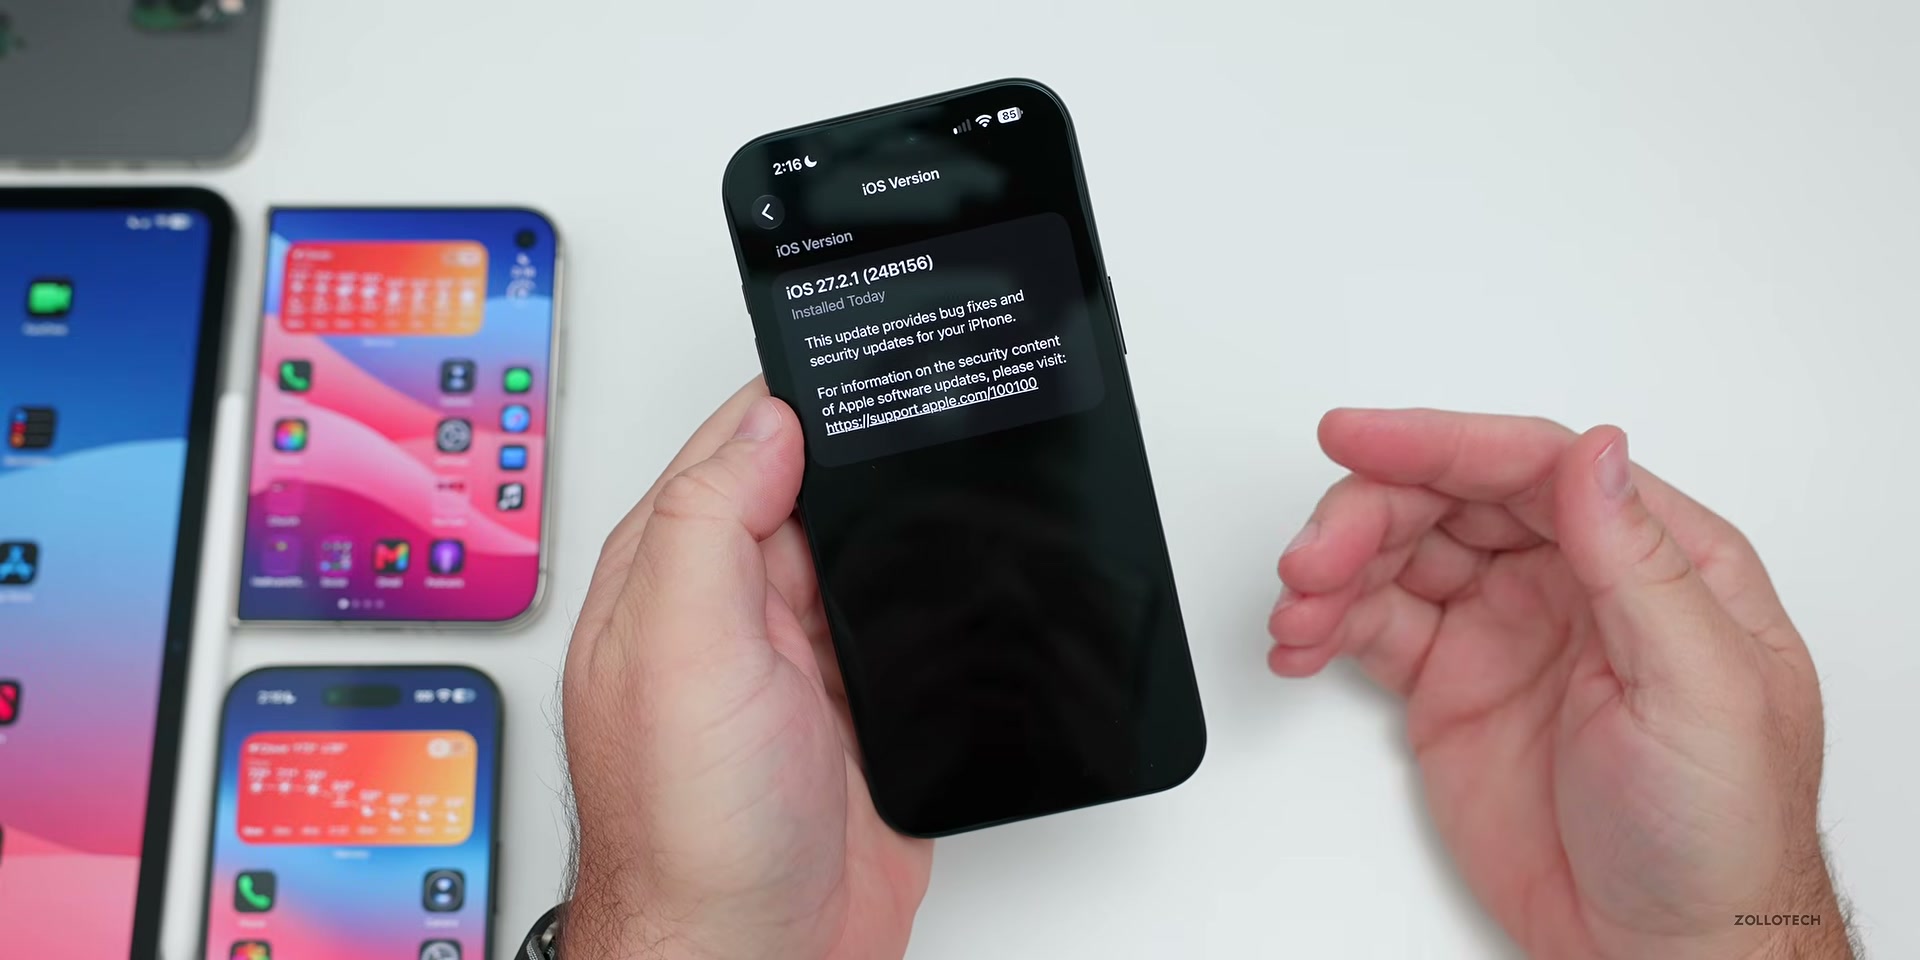
如果家裡有舊 iPhone 或 iPad 沒升級系統,別忘了它們也在更新名單上:蘋果這次特地為 iOS 18 和 iOS 26 各發了一版。常被忽略的是家人手上的舊機型,一台沒更新的裝置,就是一個還沒補的洞。如果你常在 iMessage 開群組聊天,這包的優先度更高,因為群組那兩項修的剛好就是你日常用的功能。
兩週前的 iOS 27.2 才加入擴充的 Siri AI 功能,包括回想過去的對話,這次的 27.2.1 則完全是補洞,沒有新功能。如果你在等新功能,這包沒有;Cult of Mac 說下一批功能要等 12 月的 iOS 27.3。至於更新後電池或效能有沒有變化,我在這幾篇稿子裡沒看到可靠的實測,所以不替它掛保證。
| 裝置 | 目前系統 | 該裝的版本 |
|---|---|---|
| iPhone、iPad | iOS/iPadOS 27 | 27.2.1 |
| iPhone、iPad | iOS/iPadOS 26 | 26.7.3 |
| iPhone、iPad | iOS/iPadOS 18 | 18.7.12 |
| Mac | Golden Gate/Tahoe/Sequoia | 27.2.1/26.7.3/15.8.3 |
| Apple Watch | watchOS 27/26 | 27.2.1/26.6.1 |
| 主要取捨 | 沒升級的舊系統也有對應版本 | 各自更新到對應的版本 |
整體看下來,最有趣的是同一個更新,被寫成小修、安全修補和嚴重警告三種輕重。差別不在事實,而在於一句話的更新說明背後,有沒有人去翻安全公告。下次看到 iPhone 跳出只有一句話的更新,點進去那個連結看一眼,通常比任何標題都可靠。更新說明可以很短,但安全公告是公開的,想知道自己的裝置補了什麼,不必靠哪一家媒體幫你翻譯,自己讀原文就看得到;真的覺得英文看不下去,再回頭對照這幾家的整理。對照時記得看發稿時間,以及他們有沒有跟著蘋果的公告更新內容。